منذ النسخة الأولى لنظام أندرويد التي ظهرت عام 2008 ولدت معها فكرة الأذونات حيث كان على المستخدم الموافقة على جميع الأذونات دفعة واحدة عند تثبيت التطبيق، أما أذونات وقت التشغيل (طلب الإذن عند الحاجة إليه داخل التطبيق مع إمكانية القبول أو الرفض) فقد ظهرت لاحقاً في نظام أندرويد 6.0 (مارشميلو) عام 2015 وكانت نقلة نوعية عملت على حماية المستخدم من إستغلال بعض التطبيقات لعتاد الجهاز.
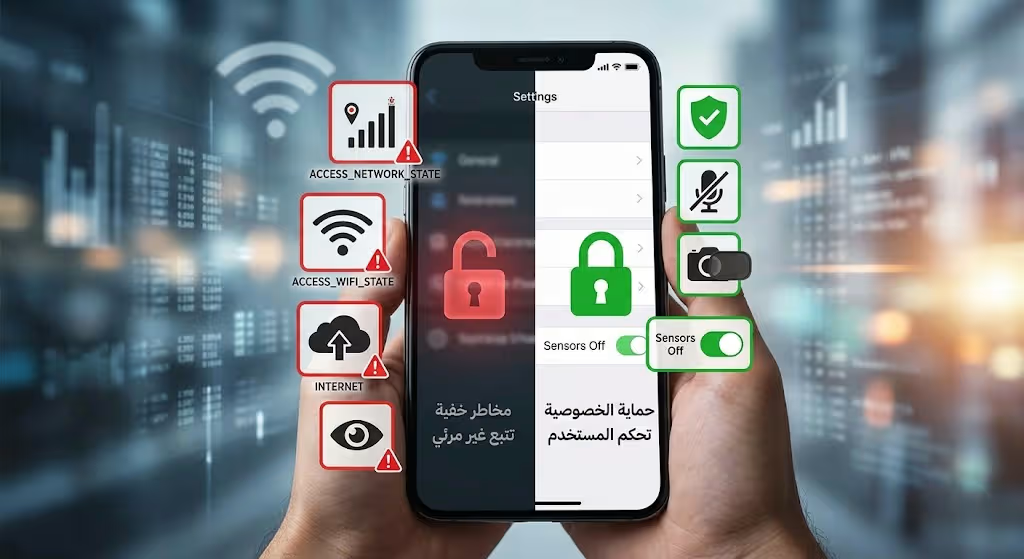
لكن برغم جهود الحماية والتي تطورت عبر السنين مع تطور النظام إلا أن هناك بعض أنواع الأذونات والتي لا يعرفها البعض وتعرف بالأذونات الصامتة أو أذونات وقت التثبيت وهي صلاحيات تحصل عليها التطبيقات تلقائياً عند تثبيتها دون إظهار نافذة منبثقة تطلب موافقة المستخدم مثل الاتصال بالإنترنت والاهتزاز.
تمنح هذه الأذونات بمجرد التثبيت لأن نظام التشغيل يرى أن خطورتها منخفضة ولا تشكل تهديداً مباشراً للخصوصية أو البيانات الحساسة.
أنواع الأذونات الصامتة الشائعة
-
الوصول للإنترنت : يسمح للتطبيق بالإتصال بالشبكة لنقل البيانات.
-
حالة الشبكة والـ Wi-Fi: معرفة هل الجهاز متصل بالإنترنت أم لا وشبكة الـ Wi-Fi الحالية.
-
الإهتزاز والإنذارات : التحكم في موتور الإهتزاز أو ضبط المنبه.
-
بلوتوث : الإتصال بالأجهزة المقترنة (في الإصدارات القديمة من الأجهزة).
-
إغلاق عمليات الخلفية: تحسين إستهلاك الذاكرة العشوائية .
إقرأ أيضاً : ما أهمية تحديث نظام جوجل بلاي ؟
الفرق بين الأذونات الصامتة والأذونات الخطرة
تختلف الأذونات الصامتة عن الأذونات العادية أو الخطرة في عدة نقاط :
- طريقة المنح : يتم منح الأذونات الصامتة تلقائياً عند التثبيت، أما الأذونات الخطرة فيتم منحها من خلال نافذة موافقة صريحة أثناء الاستخدام
- مستوى الخطورة : الأذونات الصامتة خطرها منخفض جداً، أما الأذونات العادية أو الخطرة مرتفع حيث تمس الخصوصية والبيانات.
- إمكانية الإلغاء : الأذونات الصامتة لا يمكن إلغاؤها من إعدادات التطبيق، أما الأذونات العادية أو الخطرة فيمكن إلغاؤها أو تعديلها في أي وقت.
هل تشكل الأذونات الصامتة خطراً أمنياً؟
رغم أن أنظمة التشغيل تصنفها على أنها “آمنة” أو “منخفضة الخطورة” وتمنحها للتطبيقات تلقائياً دون إذن صريح منك، تشكل الأذونات الصامتة خطراً أمنياً غير مباشر.
تكمن الخطورة في قدرة التطبيقات الخبيثة أو الموجهة لجمع البيانات على إستغلال هذه الأذونات مجتمعة لبناء بروفايل دقيق عنك أو تخطي حماية النظام.
أبعاد الخطورة الأمنية للأذونات الصامتة
- تتبع وسرقة البيانات عبر إذن الإنترنت
-
إذن الاتصال بالإنترنت يمنح تلقائياً لأي تطبيق بمجرد تثبيته.
-
إذا حصل التطبيق على بياناتك (من خلال أذونات أخرى وافقت عليها)، يمكنه تسريبها وإرسالها إلى سيرفرات خارجية دون أي إشعار أو تنبيه لك.
-
-
تتبع الموقع الجغرافي بالتقريب
-
إذن حالة الشبكة العامة و حالة الـ Wi-Fi ويعني أن التطبيق لا يحتاج لرؤية جهاز الـ GPS أو إستئذانك لرؤية موقعك ليحدد مكانك التقريبي بل يمكنه إستنتاج ذلك مجاناً وبشكل صامت عبر معرفة تفاصيل إتصالك بالشبكة.
-
عند تحليل هذه البيانات ومقارنتها بقواعد بيانات جغرافية، يمكن للشركة أو التطبيق تحديد موقعك التقريبي بدرجة عالية من الدقة دون طلب إذن الموقع الجغرافي (GPS) الصريح.
-
إقرأ أيضاً : كيف يمكن حماية الهاتف وتشغيل التطبيقات البنكية عند إستخدام نظام أندرويد معدل أو روم مخصص؟
-
بصمة الجهاز والتتبع الفردي
-
تتيح بعض الأذونات الصامتة معرفة تفاصيل دقيقة عن الجهاز (نوع الشاشات وحجم الذاكرة والتطبيقات المفتوحة وحالة البطارية).
-
دمج هذه التفاصيل الصغيرة ينشئ “بصمة فريدة” لجهازك، مما يتيح للشركات الإعلانية والمخترقين تتبع نشاطك عبر تطبيقات مختلفة دون حاجتهم إلى معرف الإعلانات الرسمي.
-
-
إزعاج المستخدم والخداع
-
أذونات الاهتزاز والمنبهات.
-
يمكن إستغلالها لإغراق الشاشة بالإعلانات المنبثقة، أو تشغيل إهتزازات وهمية لجذب إنتباهك للنقر على روابط ضارة.
-
- تجميع البيانات : إذن الإنترنت التلقائي يتيح للتطبيقات إرسال بيانات الاستخدام أو الإعلانات إلى خوادم خارجية دون طلب إذن إضافي.
- دمج الصلاحيات: قد تستغل بعض التطبيقات الخبيثة مجموعة من الأذونات الصامتة معاً لتحديد هويات الأجهزة أو سلوك المستخدم.
كاتب محتوى تقني لدي خبرة أكثر من عشر سنوات في التدوين والكتابة في المحتوى التقني، لدى شغف كبيرة بالتكنولوجيا والتقنية بصفة عامة وأسعى لإثراء المحتوى التقني من خلال الكتابة عن كل ما يتعلق بمستحدثات التقنية، وتقديم محتوى ذو جودة عالية ويراعي قواعد محركات البحث.